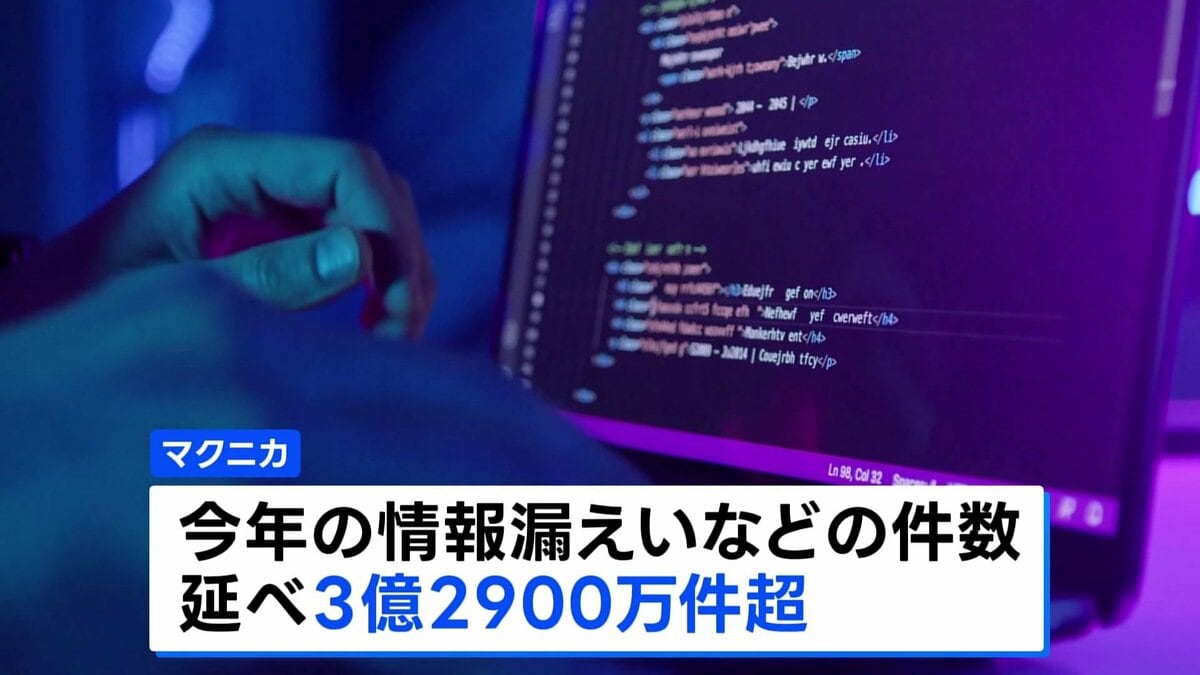
今年に入り、国内企業のサイバー攻撃による情報漏えいが相次いでいます。セキュリティ会社マクニカの調査では、今年1月から10月27日までに氏名やパスワードなどが流出した件数は、延べ3億2900万件にのぼります。
企業が守りきれない場面が増えた今、自分でできる対策として、私は「パスワードの見直し」「パスキー」「多要素認証」の3つを設定しました。覚えない・メモしない、ITツールに任せることは、管理の手間を減らすミニマムライフにも通じます。
この記事では、その内容をまとめます。
情報漏えいは今年3億件超|企業任せにできない時代
流出件数は、2025年の3300万件と比べて、年10倍のペースです。背景には、AIの進化で、システムのほころびを無差別に攻撃できるようになった影響があるとみられています。
なお、これは「氏名やパスワードなどが流出した件数(延べ)」で、以前の記事で紹介した「被害の公表件数」とは別の指標です。同じ人が複数回数えられるため、人口との単純な比較はできませんが、自分の情報が含まれている可能性は、否定できません。
身近な例では、カーシェアリングサービスで、運転免許証などの画像データが、延べ約146万人分漏えいしました。FX自動売買向けのサーバーサービスでも、保存されていた取引口座のログイン情報が取得され、不正に利用されたとされます。
以前は、各企業が厳重な対策をしているので、そう簡単には漏えいしないだろうと思われていました。今は、必ずしもそう言い切れない時代です。
私が設定した3つの対策
上記のことを踏まえて、次のセキュリティ設定を見直しました。
(1) パスワードを「長く・使い回さない」ものに変更する
(2) パスキーを設定する
(3) 多要素認証を設定する(2要素認証、二段階認証など)
(1) パスワードは「長く・使い回さない」
これまで登録したパスワードを確認すると、推測されやすいものが一部残っていました。そこで、単純なパスワードは、長く複雑なものに変更しました。
パスワード設定では、次の内容はNGです。
▶ 他のサイトと全く同じにする
▶ 誕生日やニックネームなど、個人情報を含める
▶ 文字数が少ない
特に、他のサイトと同じパスワードを使い回していると、攻撃を受けたサイトから漏れたIDとパスワードの組を、他のサイトでも試される恐れがあります(パスワードリスト攻撃)。少し変えただけでも、似た形式は推測の手がかりになります。
人間は、長いパスワードを覚えるのが苦手です。自分でも分からないほど長いパスワードを、アプリに作らせて保存してもらうのがおすすめです(後述)。
(2) パスキーとは? 企業が漏えいしても守れる理由
パスワードを長くしても、突破されるリスクをゼロにすることはできません。そこで次に設定したのが「パスキー」です。
パスキーは、パスワードの代わりに、端末に保存された暗号の鍵を使ってログインする仕組みです。ログイン時は、スマートフォンやパソコンの顔認証・指紋認証(または端末のパスコード)で本人確認をします。
パスキーの利点は、次の2つです。
▶ パスワードに比べて、フィッシング攻撃に強い
▶ 共有の秘密鍵を使わない設計なので、企業側から情報が漏えいしても、パスワードのように悪用されにくい
Apple、Google、Microsoftなどが対応していて、国内の企業にも導入が広がっています。FX会社のFXTFは、今回の事案を受けて、パスキー未登録の利用者に、マイページからの登録を求めています。金融庁も、証券口座への不正アクセスの注意喚起で、パスキーなどへの移行を呼びかけています。
私は、アカウント登録しているサイトを確認し、パスキーに対応していて、まだ設定していないものを設定しました。パスキーを設定しても、不正に突破されるリスクがゼロになるわけではありません。(1)の対策とセットで、設定しておくことをおすすめします。
(3) 多要素認証を設定する(二段階認証との違い)
最後が、多要素認証(2FA)です。パスワードが漏れても、本人の端末などで追加の確認をしないと、ログインできないようにする仕組みです。多くのサービスでは、メールやSMSで届く6桁のコードを入力します。
| 用語 | 意味 |
| パスキー | パスワードの代わりに、端末の鍵と生体認証などでログインする仕組み |
| 多要素認証(2FA) | 種類の違う確認(パスワード+スマホなど)を組み合わせる仕組み |
| 二段階認証 | 認証を2回行う仕組み。サービスによっては、多要素認証と同じ意味で使われる |
ただし、強さには差があります。メールやSMSで届くコードは、偽サイトにコードを入力させる手口に弱い面があります。
NISTの指針では、フィッシング耐性があるとされるのは、パスキーなど暗号方式の認証に限られます。設定できるサービスでは、パスキーを優先し、難しい場合に、多要素認証でコードを使ってください。
デメリットは、コードを確認する手間です。そこで、認証コードを自動入力してくれるアプリを使い、生体認証で入力できるようにしました。
それが、Appleの「パスワード」アプリです。
覚えない・メモしない|パスワードアプリに集約するメリットと注意点

5月にMacBook Airを購入したとき、標準搭載されていたパスワードアプリに、パスワードを集約しました。このアプリは、iCloudキーチェーンの機能を引き継いだもので、macOS 15・iOS 18以降が対象です。
このアプリを活用することで、次のことが可能になります。
▶ 生体認証で、ログインIDとパスワードを自動入力してくれる
▶ 特殊記号を含む長いパスワードを、提案して自動保存してくれる
▶ 2FAが可能(登録後、生体認証でコードを自動入力してくれる)
このアプリで2FAも設定できると、最近気づきました。設定できるサイトは、すべて設定しました。
以前のように、メモで管理したり、頑張って記憶したりするのには、限界があります。私自身、各サイトのパスワードは全く覚えていません(笑)。覚える・メモするという手間をなくせるのは、ミニマムライフにも合っています。
ITツールに任せられるところは、しっかり任せるのが賢明です。
集約する際の注意点
1つのアプリに集約すると、そのアプリを守る設定が大切になります。
▶ Apple ID自体を、パスキーや多要素認証で守る
▶ iCloudの「パスワードとキーチェーン」がオンになっていることを確認し、端末の紛失・故障に備える
▶ 金融系など、特に重要なサービスは、パスキーを優先する(パスワードと認証コードを同じアプリに置くと、アカウントが破られたとき、両方が狙われるため)
まとめ|全部を一度にやらなくていい
便利になった分、攻撃も巧妙になり、企業だけでは守りきれない場面が増えました。個人情報は、お金と同じように大切な資産です。
一度に全部やる必要はありません。次の順番で、できるところから設定してみてください。
- メール・Apple ID(Googleアカウント)
- 金融系(銀行・証券・FX・クレジットカード)
- SNS・ショッピング
被害に遭ったかもしれないと感じたら、まず金融機関やサービスの窓口に連絡してください。警察の相談電話「#9110」や、IPAの「不正アクセス特別相談窓口」にも相談できます。
※本記事は個人の見解であり、紹介した対策は一般的なものです。被害を完全に防ぐものではありません。最新の情報は、公式情報をご確認ください。
【関連記事】
▶︎企業の情報漏えいが今年500件超|自分で守る6つの対策と持たない管理術(『かもめブログ』より)
▶︎【証券口座乗っ取り被害】パスワード変更と多要素認証で自分の財産を堅守しよう(『かもめブログ』より)