
国内企業・団体のサイバー攻撃による情報漏えい被害が、今年は10月上旬の時点ですでに500件を超え、過去2年に並ぶ規模になっています(読売新聞・トレンドマイクロ集計)。
漏えいした個人情報は、詐欺やなりすましに悪用される恐れがあります。企業の対策を待つだけでなく、自分でできることを見直しておきたいところです。
この記事では、ミニマムライフの考え方を使い、会員サービス・クレジットカード・パスワードを「持ちすぎない」ことで、管理の手間と被害リスクを減らす方法をまとめます。
情報漏えい被害は今年500件超|背景にAIの悪用か
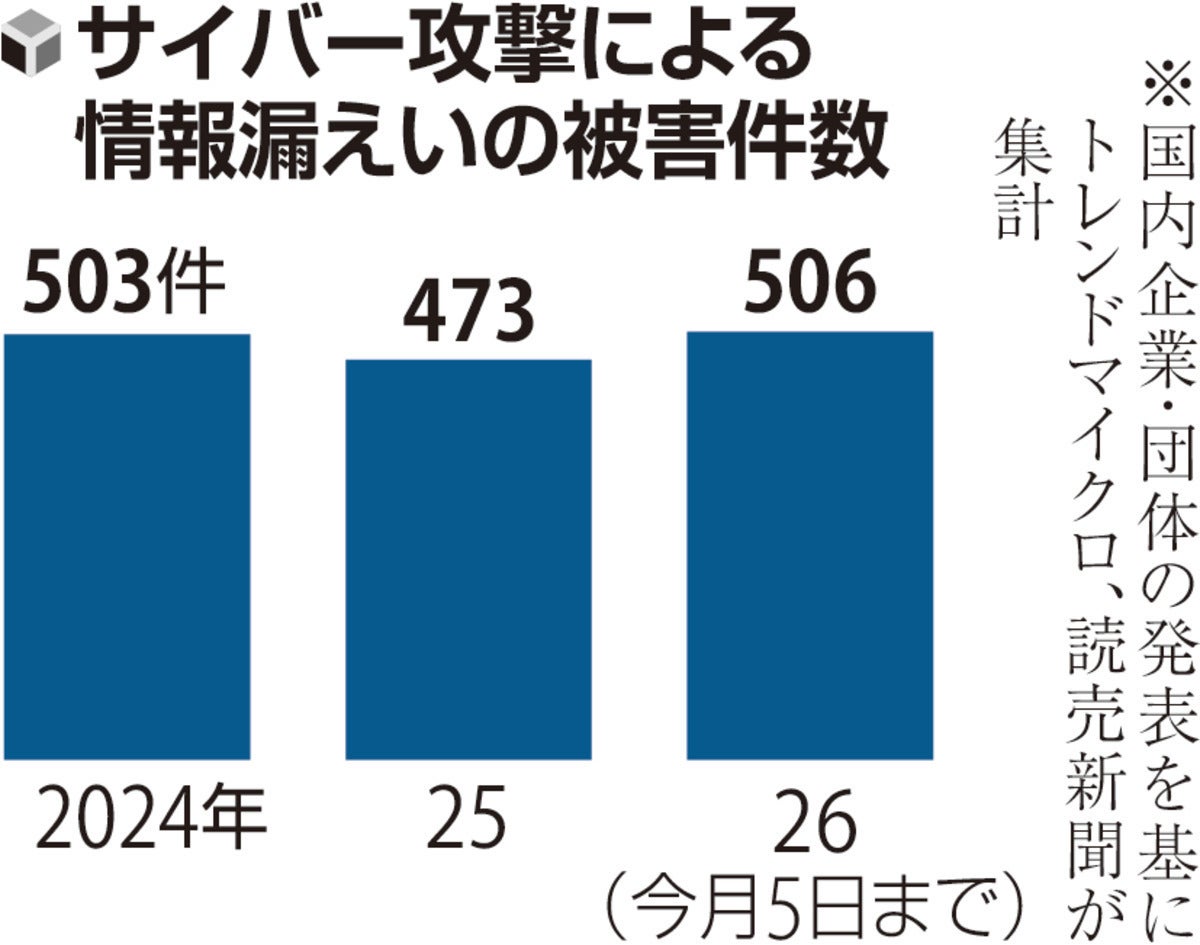
読売新聞とトレンドマイクロが、2024〜26年の国内企業・団体の発表を基に集計したところ、サイバー攻撃で利用者らの情報が漏えいした被害の公表件数は、2024年が503件、2025年が473件、今年は10月上旬の時点で506件でした。すでに過去2年の年間件数に並んでいます。
なお、この件数は被害の公表件数で、漏えいした個人情報そのものの数ではありません。
【出典先】サイバー攻撃で企業・団体の情報漏えい被害最多、今年500件超・既に過去2年に並ぶ(読売新聞 公式HPより)
背景には、AIの悪用があるとみられています。専門家は、AIで各システムの脆弱性を洗い出して攻撃しているとみています。捜査関係者も、AIがあれば専門知識がなくても攻撃でき、ハードルが下がったと指摘しています。
私見ですが、AIによる翻訳で言葉の壁が下がり、海外の攻撃者にも日本語の情報が読まれやすくなったことも、一因と考えています。
代表的な事例として、大手カーシェアリングサービスでは、報道によると約660万件のアカウント情報が流出し、うち約160万件に運転免許証の画像が含まれていました。その後も、他の企業でサイバー攻撃や情報漏えいが相次いでいます。
企業任せにできない時代|漏えいが詐欺につながる恐れ
AI技術が進んでいる時代の今、企業が顧客情報を100%確実に守ることは、難しくなってきていると感じます。
特殊詐欺の被害も深刻です。警察庁によると、警察官をかたる「ニセ警察詐欺」は、2025年に認知11,014件、被害額1,005.0億円でした。2026年上半期の被害額も507.9億円で、前年同期から108.9億円増えています。
ここ最近、次のような被害が増えています。
▶ 偽の警察官になりきり、ビデオ通話を通して金銭をだまし取る
▶ 巧妙にできた偽メール・偽サイトで、ログイン情報やクレジットカード情報をだまし取る
漏えいした情報が悪用されると、警察官や運送会社を装って不安にさせ、冷静な判断を奪う手口に使われる恐れがあります。クレジットカード情報や資産額を提供してしまい、二次被害に遭うリスクもあります。
すでに多くの企業で漏えいが起きているため、ダークウェブ(闇サイト)で個人情報のリストが出回っている可能性を前提に行動した方が安全です。
これからは自分自身で徹底的に大切な資産を守ることが求められます。
もし不審な連絡が来たら
警察がSNSで連絡したり、警察手帳や逮捕状の画像を送ったり、捜査を理由に送金を求めたりすることはありません。電話番号を偽装する手口もあるため、画面に表示された番号だけで信用してはいけません。
不審に感じたら、いったん電話を切り、最寄りの警察署か「#9110」に相談してください。
対策の基本は「持ちすぎない」こと
このブログでは、心穏やかな暮らしのためにミニマムライフの良さを伝えてきました。今回の個人情報の漏えいにも、ミニマムライフの考え方が役立つと思っています。
モノを所有すると、必ず「管理コスト」が付いてきます。モノが増えるほど、管理する手間と時間も増えます。個人情報も同じで、「管理する手間・時間を減らす」ことが対策になります。
管理が大変になる3つのケース
▶クレジットカードの保有数が多い
→ 不正利用にあっても、どこで使われたか探しきれず、気づくのが遅れる場合がある
▶︎長らく利用していない会員サービスが残っている
→ 登録中のサービスが多いほど、情報を預けている場所が増え、不正アクセスによる漏えいの影響を受ける可能性が高まる
▶類似したパスワードを使い回ししている、紙で管理している
→ 推測されやすい・使い回したパスワードは、不正ログインされるリスクが高まる。紙管理には、紛失・盗難のリスクがある
特に、ポイ活をされている方は注意が必要です。
ポイント獲得のためにクレジットカードを多く作ったり、アンケートに答えたりすると、利用規約への同意によって、提携先などへの情報提供に同意している場合があります(カードの管理コストも高くなります)。
ポイ活をやめた経緯は、こちらの記事に書いています。
会員サービスにはID・パスワードが必須です。サービスが増えると管理が面倒になり、パスワードをほぼ同じにしてしまう方が多いですが、避けた方がいいでしょう。
最低限やりたい6つの対策
1. 類似したパスワードの使い回しはしない。文字数は長く、複雑にする
2. パスワード管理用の専用アプリを活用する
3. 二段階認証(多要素認証・パスキー)を有効にする
4. クレジットカードの保有枚数を減らす(私は2枚に絞っています)
5. カードの利用通知をオンにして、不正利用に早く気づけるようにする
6. 長らく利用していない会員サービスは断捨離する(解約する)
金融庁は、証券口座への不正アクセスに関する注意喚起で、多要素認証の活用や、ブックマーク経由のアクセスなどを呼びかけています。
個人情報の対策にも、そのまま役立つ考え方です。メールやSMSのリンクではなく、公式アプリやブックマークからログインする習慣も大切です。
私は普段から、Apple標準搭載のパスワードアプリを活用しています。
カードを解約する前には、公共料金やサブスクの支払い登録先を、先に別のカードへ切り替えてください。ポイントの失効にも注意が必要です。
まとめ|個人情報も「持ちすぎない」で守る
盲点になりやすいですが、住所・パスワード・クレジット情報などの個人情報も、お金と同じくらい大切な資産です。いくらお金を持っていても、個人情報を疎かにしていては元も子もありません。
モノの管理と同じで、会員サービスやパスワードなど、個人情報の保有数もミニマムにすることをおすすめします。
一度に全部やる必要はありません。まずは、使っていない会員サービスの解約から始めてみてください。
※本記事は個人の見解であり、紹介した対策は一般的なものです。被害を完全に防ぐものではありません。最新の情報は、警察庁などの公式情報をご確認ください。
モノを減らして管理コストを減らすという考え方は、今回の記事のテーマと重なります。そうした暮らし方のヒントとして紹介したいのが、『新版 手ぶらで生きる。 見栄と財布を捨てて、自由になる50の方法』です。
モノを持たない身軽さは、会員サービスやカード、パスワードといったデジタルな持ち物にも当てはまります。
【紹介書籍】
▶︎ 新版 手ぶらで生きる。 見栄と財布を捨てて、自由になる50の方法(サンクチュアリ出版)
【関連記事】
▶︎パスワード管理アプリのおかげでフィッシング詐欺の対策につながる(『かもめブログ』より)

▶︎楽天証券の不正アクセスが増えていることについて(『かもめブログ』より)

